




Cloudflare কী? ওয়েবসাইটে কেন ব্যবহার করবেন, আর কোথায় সতর্ক থাকবেন?
Cloudflare কীভাবে DNS, CDN, ক্যাশিং, SSL/TLS ও DDoS সুরক্ষায় কাজ করে? এর সুবিধা, সীমাবদ্ধতা ও ব্যবহারের সতর্কতা সহজ ভাষায় জানুন।
ওয়েবসাইট প্রযুক্তি ও নিরাপত্তা
Cloudflare কী? ওয়েবসাইটে কেন ব্যবহার করবেন, আর কোথায় সতর্ক থাকবেন?
DNS, CDN, caching, SSL/TLS ও DDoS protection সম্পর্কে সহজ কিন্তু প্রযুক্তিগতভাবে নির্ভুল আলোচনা।
প্রকাশনা ও হালনাগাদ সম্পর্কিত নোট
লেখাটি প্রথম প্রকাশিত হয় ২৯ এপ্রিল ২০২২ তারিখে দ্য ব্যাকস্পেস জার্নাল-এ। বর্তমান সংস্করণটি প্রযুক্তিগত তথ্য যাচাই, ভুল ব্যাখ্যা সংশোধন এবং বিষয়বস্তু হালনাগাদের মাধ্যমে অভিযাত্রীর জন্য প্রস্তুত করা হয়েছে।
মূল লেখক: মোঃ মেহেদি হাসান (বিকেল)
গবেষণা, তথ্য যাচাই ও সম্পাদনা: অভিযাত্রী সম্পাদনা প্যানেল
কপিরাইট: অভিযাত্রী
আপনার একটি ওয়েবসাইট আছে। ডোমেইন ও হোস্টিং কেনা হয়েছে, প্রয়োজনীয় লেখা ও ছবিও প্রকাশ করা হয়েছে। কিন্তু দূরের কোনো দেশ থেকে একজন পাঠক ওয়েবসাইটে প্রবেশ করলে সেটি কত দ্রুত খুলবে? হঠাৎ অনেক দর্শক এলে সার্ভার কি সেই চাপ সামলাতে পারবে? ক্ষতিকর ট্রাফিক বা DDoS আক্রমণ থেকে ওয়েবসাইটটি কতটা সুরক্ষিত?
এই জায়গায় কাজে আসতে পারে Cloudflare। এটি শুধু একটি কনটেন্ট সরবরাহ নেটওয়ার্ক নয়। ডিএনএস পরিচালনা, বিপরীত প্রক্সি, ক্যাশিং, এনক্রিপশন, ট্রাফিক ব্যবস্থাপনা এবং বিভিন্ন নিরাপত্তাসেবা একই অবকাঠামোর মধ্যে দিতে পারে প্রতিষ্ঠানটি।
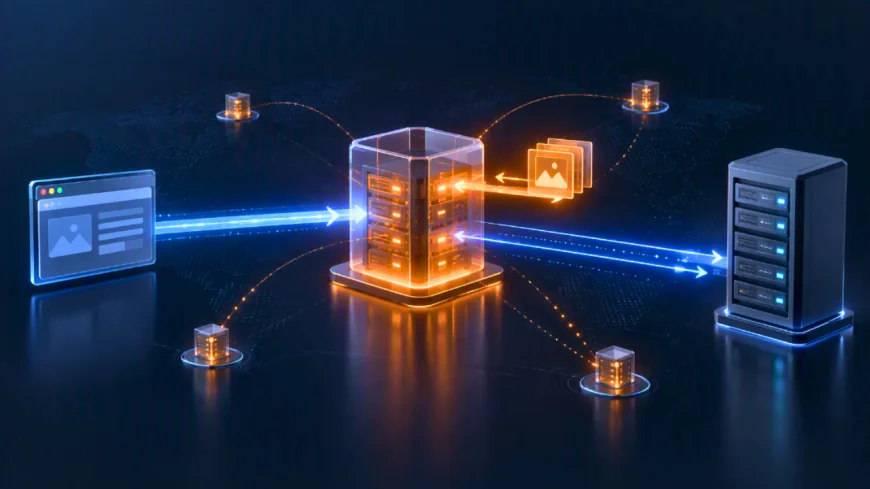
আপনার ওয়েবসাইটের দর্শক ও মূল সার্ভারের মাঝখানে Cloudflare অবস্থান করতে পারে। দর্শকের অনুরোধ প্রথমে Cloudflare-এর নেটওয়ার্কে পৌঁছায়। প্রয়োজনীয় কনটেন্ট ক্যাশে থাকলে সেখান থেকেই পাঠানো হতে পারে। ক্যাশে না থাকলে Cloudflare মূল সার্ভার থেকে কনটেন্ট সংগ্রহ করে দর্শকের কাছে পৌঁছে দেয়।
সংক্ষেপে মূল ধারণা
১. ডোমেইন ও হোস্টিং কী?
ডোমেইন হলো একটি মানবপাঠ্য ইন্টারনেট ঠিকানা। যেমন একটি বাড়ির নির্দিষ্ট ঠিকানা থাকে, তেমনি example.com একটি ওয়েবসাইটের ঠিকানা।
কিন্তু শুধু ঠিকানা থাকলেই বাড়ি তৈরি হয় না। বাড়ি নির্মাণের জন্য জায়গা ও অবকাঠামো প্রয়োজন। ওয়েবসাইটের ক্ষেত্রে সেই অবকাঠামোর কাজ করে হোস্টিং বা সার্ভার। ওয়েবসাইটের লেখা, ছবি, কোড, ডেটাবেজ ও অন্যান্য প্রয়োজনীয় ফাইল সাধারণত এই সার্ভারে সংরক্ষিত থাকে।
ডোমেইন: ওয়েবসাইটের মানবপাঠ্য ঠিকানা
হোস্টিং বা সার্ভার: ওয়েবসাইটের ফাইল ও তথ্য রাখার অবকাঠামো
ডিএনএস: ডোমেইনকে প্রয়োজনীয় সার্ভার বা অনলাইন সেবার সঙ্গে যুক্ত করার ব্যবস্থা
২. ডিএনএস কীভাবে কাজ করে?
ডিএনএসের পূর্ণরূপ Domain Name System। এটি ইন্টারনেটের নাম-সমাধান ব্যবস্থা। মানুষের পক্ষে example.com মনে রাখা সহজ, কিন্তু কম্পিউটার নেটওয়ার্ক প্রয়োজনীয় সার্ভার শনাক্ত করতে সাংখ্যিক IP address ও অন্যান্য নেটওয়ার্ক রেকর্ড ব্যবহার করে।
ডিএনএস একটি ডোমেইন নামের সঙ্গে সংশ্লিষ্ট সার্ভার বা সেবার নেটওয়ার্ক তথ্যের সংযোগ তৈরি করে। পূর্ণ ডিএনএস ব্যবস্থায় কোনো ডোমেইন Cloudflare-এ যুক্ত করলে Cloudflare সেই ডোমেইনের প্রধান authoritative DNS provider হিসেবে কাজ করতে পারে। তখন Cloudflare-এর নিয়ন্ত্রণপ্যানেল বা API থেকে ডিএনএস রেকর্ড পরিচালনা করা যায়।
শুধু Cloudflare ব্যবহার করলেই www.example.com এবং example.com একই ঠিকানায় পৌঁছাবে, এমন নয়। এজন্য সঠিক A, AAAA অথবা CNAME রেকর্ড এবং প্রয়োজন অনুযায়ী পুনর্নির্দেশের নিয়ম কনফিগার করতে হয়।
৩. কনটেন্ট সরবরাহ নেটওয়ার্ক বা CDN কী?
CDN-এর পূর্ণরূপ Content Delivery Network। বাংলায় একে কনটেন্ট সরবরাহ নেটওয়ার্ক বলা যায়।
ধরুন, আপনার মূল সার্ভার একটি নির্দিষ্ট দেশে অবস্থিত, কিন্তু একজন পাঠক পৃথিবীর অন্য প্রান্ত থেকে ওয়েবসাইটটি দেখছেন। প্রতিটি অনুরোধ যদি সরাসরি সেই মূল সার্ভার পর্যন্ত গিয়ে আবার পাঠকের কাছে ফিরে আসে, তাহলে ভৌগোলিক দূরত্ব ও নেটওয়ার্ক পরিস্থিতির কারণে বিলম্ব হতে পারে।
একটি কনটেন্ট সরবরাহ নেটওয়ার্ক ওয়েবসাইটের উপযোগী স্থির কনটেন্ট, যেমন ছবি, CSS, JavaScript এবং অন্যান্য ক্যাশযোগ্য ফাইল নিজের বিভিন্ন নেটওয়ার্ক অবস্থানে সংরক্ষণ করতে পারে। পরে কোনো দর্শক ওয়েবসাইটে প্রবেশ করলে তার কাছাকাছি উপযুক্ত অবস্থান থেকে ক্যাশে থাকা কনটেন্ট সরবরাহ করা সম্ভব হয়।
তবে সব কনটেন্ট সব সময় ক্যাশে থাকে না। কোন কনটেন্ট ক্যাশে রাখা হবে, কতক্ষণ রাখা হবে এবং কখন মূল সার্ভার থেকে নতুন কপি আনা হবে, তা ফাইলের ধরন, সার্ভারের HTTP header এবং Cloudflare-এর ক্যাশিং বিন্যাসের ওপর নির্ভর করে।
৪. Cloudflare কীভাবে কাজ করে?
প্রক্সি সক্রিয় থাকলে Cloudflare একটি reverse proxy বা বিপরীত প্রক্সি হিসেবে দর্শক ও মূল সার্ভারের মাঝখানে অবস্থান করে। এখানে মূল সার্ভার বলতে সেই সার্ভারকে বোঝানো হচ্ছে, যেখানে ওয়েবসাইটের প্রকৃত কনটেন্ট ও অ্যাপ্লিকেশন রাখা আছে।
দর্শক → Cloudflare-এর নিকটবর্তী প্রান্তিক সার্ভার
ক্যাশে কনটেন্ট থাকলে → সরাসরি দর্শকের কাছে সরবরাহ
ক্যাশে না থাকলে → মূল সার্ভার → Cloudflare → দর্শক
প্রক্সি করা ডিএনএস রেকর্ডের ক্ষেত্রে Cloudflare মূল সার্ভারের আইপি ঠিকানার পরিবর্তে নিজের Anycast IP address ফেরত দিতে পারে। সহজভাবে বললে, Anycast একই আইপি ঠিকানাকে একাধিক নেটওয়ার্ক অবস্থান থেকে ঘোষণা করার ব্যবস্থা। এতে ব্যবহারকারীর অনুরোধ সাধারণত তার নিকটবর্তী উপযুক্ত Cloudflare অবস্থানে পৌঁছাতে পারে।
Cloudflare-এর নিয়ন্ত্রণপ্যানেলে প্রক্সি করা রেকর্ড সাধারণত কমলা মেঘচিহ্ন দিয়ে এবং DNS-only রেকর্ড ধূসর মেঘচিহ্ন দিয়ে বোঝানো হয়। প্রক্সি করা রেকর্ডের HTTP/HTTPS ট্রাফিক Cloudflare-এর মধ্য দিয়ে যায়। DNS-only রেকর্ডে Cloudflare শুধু ডিএনএস উত্তর দেয়; সংশ্লিষ্ট ওয়েব ট্রাফিক Cloudflare-এর প্রক্সি, ক্যাশিং ও ওয়েব সুরক্ষা ব্যবস্থার মধ্য দিয়ে যায় না।
৫. কেন Cloudflare ব্যবহার করবেন?
ওয়েবসাইটের গতি উন্নত করতে
Cloudflare ক্যাশিং, কনটেন্ট কম্প্রেশন এবং বৈশ্বিক নেটওয়ার্ক ব্যবহার করে ওয়েবসাইটের উপযোগী কনটেন্ট দ্রুত সরবরাহ করতে পারে। দর্শকের ব্রাউজার, ব্যবহৃত পরিকল্পনা ও কনফিগারেশন অনুযায়ী Gzip, Brotli অথবা Zstandard কম্প্রেশন ব্যবহৃত হতে পারে।
তবে Cloudflare ব্যবহার করলেই প্রতিটি ওয়েবসাইট স্বয়ংক্রিয়ভাবে দ্রুত হয়ে যাবে, এমন নিশ্চয়তা নেই। মূল সার্ভারের কর্মক্ষমতা, ওয়েবসাইটের কোড, ছবির আকার, ডেটাবেজ, ক্যাশিং নীতি এবং Cloudflare-এর কনফিগারেশনও ফলাফলে প্রভাব ফেলে।
মূল সার্ভারের চাপ কমাতে
ক্যাশে থাকা কনটেন্ট Cloudflare-এর নেটওয়ার্ক থেকে সরবরাহ করা হলে প্রতিটি অনুরোধের জন্য মূল সার্ভারে যেতে হয় না। এতে মূল সার্ভারের ব্যান্ডউইথ ব্যবহার ও প্রক্রিয়াকরণ চাপ কমতে পারে।
DDoS আক্রমণ মোকাবিলায় সহায়তা করতে
Distributed Denial of Service বা DDoS আক্রমণে বিপুল পরিমাণ ক্ষতিকর ট্রাফিক পাঠিয়ে কোনো ওয়েবসাইট বা অনলাইন সেবাকে অচল করার চেষ্টা করা হয়।
Cloudflare-এর প্রক্সি সক্রিয় থাকলে ট্রাফিক প্রথমে তাদের নেটওয়ার্কে পৌঁছায়। Cloudflare-এর স্বয়ংক্রিয় ব্যবস্থা বিভিন্ন স্তরের DDoS আক্রমণ শনাক্ত ও প্রশমিত করতে পারে। তাদের মানসম্মত সীমাহীন DDoS সুরক্ষা Free, Pro, Business ও Enterprise পরিকল্পনায় পাওয়া যায়।
তবে DDoS protection, Web Application Firewall, rate limiting এবং bot management একই সুবিধা নয়। এগুলোর কাজ, নিয়ন্ত্রণ ও পরিকল্পনাভিত্তিক প্রাপ্যতা আলাদা হতে পারে। Cloudflare ব্যবহার করলেও দুর্বল পাসওয়ার্ড, পুরোনো প্লাগইন, অনিরাপদ কোড ও ভুল সার্ভার কনফিগারেশন আলাদাভাবে ঠিক করতে হবে।
৬. Cloudflare ও SSL/TLS
SSL/TLS ওয়েবসাইটের মালিকানার দলিল নয়। এটি ব্রাউজার ও সংশ্লিষ্ট সার্ভারের মধ্যকার তথ্যের আদান-প্রদান এনক্রিপ্ট করতে ব্যবহৃত হয়।
Cloudflare সক্রিয় থাকলে সাধারণত দুটি পৃথক সংযোগ বিবেচনা করতে হয়:
১. দর্শকের ব্রাউজার থেকে Cloudflare
২. Cloudflare থেকে মূল সার্ভার
Cloudflare সক্রিয় ডোমেইনের জন্য সাধারণত বিনামূল্যে Universal SSL certificate ইস্যু ও নবায়ন করে। পূর্ণ ডিএনএস ব্যবস্থায় certificate সাধারণত মূল ডোমেইন ও প্রথম স্তরের সাবডোমেইন কভার করে। তবে গভীরতর সাবডোমেইনের জন্য আলাদা certificate বা উন্নত সেবা প্রয়োজন হতে পারে।
পূর্ণ ডিএনএস ব্যবস্থায় Universal SSL সক্রিয় হতে সাধারণত ১৫ মিনিট থেকে ২৪ ঘণ্টা পর্যন্ত লাগতে পারে। certificate ইস্যু করা হলেও প্রক্সি করা hostname-এর সংযোগেই সেটি দর্শকের সামনে উপস্থাপিত হয়।
Universal SSL হলো Cloudflare-এর প্রান্তিক নেটওয়ার্কের certificate। এটি মূল সার্ভারের certificate-এর বিকল্প নয়। নিরাপদ কনফিগারেশনের জন্য মূল সার্ভারেও বৈধ SSL/TLS certificate থাকা উচিত। Cloudflare সম্ভব হলে Full (strict) encryption mode ব্যবহারের পরামর্শ দেয়। এই mode মূল সার্ভারের certificate-এর বৈধতাও পরীক্ষা করে।
Flexible mode-এ দর্শক থেকে Cloudflare পর্যন্ত সংযোগ এনক্রিপ্টেড হলেও Cloudflare থেকে মূল সার্ভারের সংযোগ এনক্রিপ্টেড নয়। এটি পূর্ণাঙ্গ প্রান্ত-থেকে-প্রান্ত নিরাপত্তা দেয় না এবং ভুল পুনর্নির্দেশ কনফিগারেশনে redirect loop তৈরি করতে পারে। সম্ভব হলে মূল সার্ভারে বৈধ certificate স্থাপন করে Full (strict) ব্যবহার করুন।
Flexible mode নিয়ে সতর্কতা
৭. Cloudflare ক্যাশিং ও Cache Rules
Cloudflare-এর Cache Rules ব্যবহার করে কোন কনটেন্ট ক্যাশের উপযোগী হবে, কতক্ষণ ক্যাশে থাকবে এবং নির্দিষ্ট অনুরোধে ক্যাশ এড়িয়ে যাওয়া হবে কি না, তা নিয়ন্ত্রণ করা যায়। Cache Rules কার্যকর হওয়ার জন্য সংশ্লিষ্ট ডোমেইন বা সাবডোমেইনের ডিএনএস রেকর্ড Cloudflare-এর মাধ্যমে প্রক্সি করা থাকতে হয়।
Cache Rules সব প্রধান পরিকল্পনায় পাওয়া যায়, তবে নিয়মের সংখ্যা পরিকল্পনাভেদে আলাদা। বর্তমানে Free পরিকল্পনায় ১০টি, Pro পরিকল্পনায় ২৫টি, Business পরিকল্পনায় ৫০টি এবং Enterprise পরিকল্পনায় ৩০০টি Cache Rule পাওয়া যায়।
সব পৃষ্ঠা নির্বিচারে ক্যাশে রাখা নিরাপদ নয়। লগইন, ব্যক্তিগত নিয়ন্ত্রণপ্যানেল, কেনাকাটার ঝুড়ি, অর্থপ্রদান পৃষ্ঠা এবং ব্যবহারকারীনির্ভর গতিশীল কনটেন্ট ভুলভাবে ক্যাশে করলে গোপনীয়তা ও কার্যকারিতার সমস্যা হতে পারে। Cloudflare সাধারণ অবস্থায় সব HTML পৃষ্ঠা নির্বিচারে ক্যাশ করে না; বিশেষ নিয়ম দিয়ে HTML ক্যাশ করলে যথাযথ bypass rule রাখতে হবে।
নিজস্ব cache key-তে header, cookie বা অন্য request property যুক্ত করলে নিয়ন্ত্রণপ্যানেল থেকে একটি নির্দিষ্ট ফাইলের cache মুছে ফেলা প্রত্যাশামতো কাজ নাও করতে পারে। তাই উন্নত cache rule প্রয়োগের আগে নিয়ম, cache key এবং purge পদ্ধতি বুঝে নেওয়া প্রয়োজন।
৮. ক্যাশে কাজ করছে কি না বুঝবেন কীভাবে?
ওয়েবসাইটের response header পরীক্ষা করলে CF-Cache-Status নামের একটি মান দেখা যেতে পারে। এটি Cloudflare সংশ্লিষ্ট অনুরোধ কীভাবে পরিচালনা করেছে, সে সম্পর্কে ধারণা দেয়।
HIT: কনটেন্ট Cloudflare-এর cache থেকে এসেছে।
MISS: উপযোগী cache না থাকায় মূল সার্ভার থেকে কনটেন্ট আনা হয়েছে।
BYPASS: নির্ধারিত নিয়ম বা header-এর কারণে cache এড়িয়ে যাওয়া হয়েছে।
DYNAMIC: কনটেন্টটি সাধারণভাবে cache-এর উপযোগী হিসেবে বিবেচিত হয়নি।
একটি মাত্র অনুরোধের ফল দেখে চূড়ান্ত সিদ্ধান্ত নেওয়া ঠিক নয়। প্রথম অনুরোধে MISS এবং পরবর্তী অনুরোধে HIT পাওয়া স্বাভাবিক হতে পারে। Cache Rule পরীক্ষা করতে Cloudflare Trace-ও ব্যবহার করা যায়।
৯. Rocket Loader কী করে?
Rocket Loader ছবির অলস লোডিং ব্যবস্থা নয়। এটি মূলত ওয়েবপৃষ্ঠার JavaScript লোডিং পিছিয়ে বা asynchronousভাবে পরিচালনা করে, যাতে লেখা, ছবি, ফন্ট ও পৃষ্ঠার দৃশ্যমান কাঠামো আগে প্রদর্শিত হতে পারে।
তবে সব ওয়েবসাইটে এটি চালু করা বাধ্যতামূলক নয়। কোনো theme, plugin বা নির্মাণপ্রক্রিয়া আগে থেকেই JavaScript defer করলে অতিরিক্ত সুবিধা সীমিত হতে পারে। আবার interactive menu, বিজ্ঞাপন, analytics, consent manager বা third-party widget-এর সঙ্গে বিরোধও তৈরি হতে পারে।
ওয়েবসাইটে Content Security Policy থাকলে প্রয়োজনীয় header হালনাগাদ করতে হতে পারে। সমস্যা দেখা দিলে Rocket Loader বন্ধ করে পুনরায় পরীক্ষা করুন। সচল ওয়েবসাইটে প্রয়োগের আগে পরীক্ষামূলক পরিবেশে যাচাই করাই নিরাপদ।
১০. Auto Minify আর ব্যবহার করবেন কি?
Cloudflare-এর পুরোনো Auto Minify সুবিধা HTML, CSS ও JavaScript ফাইলের আকার কমানোর জন্য ব্যবহৃত হতো। বর্তমানে Cloudflare সুবিধাটিকে অবলোপিত হিসেবে চিহ্নিত করেছে। কোনো পুরোনো zone-এ এটি চালু থাকলে Cloudflare-এর বর্তমান নির্দেশনা অনুযায়ী বন্ধ করার প্রয়োজন হতে পারে।
Minification প্রয়োজন হলে ওয়েবসাইটের নির্মাণপ্রক্রিয়া, উপযোগী caching plugin, optimization system অথবা hosting-level ব্যবস্থার মধ্যে একটি প্রধান পদ্ধতি নির্বাচন করুন। একই ফাইল একাধিক স্তরে minify করলে layout, script বা cache conflict তৈরি হতে পারে।
পরিবর্তনের আগে ব্যাকআপ রাখুন। পরিবর্তনের পরে ওয়েবসাইটের দৃশ্যমান বিন্যাস, JavaScript error, form, menu, বিজ্ঞাপন, analytics এবং Core Web Vitals পরীক্ষা করুন।
১১. Cloudflare কি সব হ্যাকারকে স্বয়ংক্রিয়ভাবে ব্লক করে?
বিষয়টি এত সরল নয়। Cloudflare বিভিন্ন ধরনের নিরাপত্তাব্যবস্থা দিতে পারে, যেমন DDoS protection, Web Application Firewall, নিজস্ব নিরাপত্তা বিধি, rate limiting, bot detection এবং সন্দেহজনক অনুরোধের জন্য challenge।
কোনো আইপি ঠিকানা থেকে সন্দেহজনক অনুরোধ এলেই সেটিকে সব সময় স্বয়ংক্রিয়ভাবে স্থায়ীভাবে ব্লক করা হবে, এমন নয়। কী ব্যবস্থা নেওয়া হবে, তা শনাক্তকরণ, ব্যবহৃত পরিকল্পনা, নিরাপত্তা বিন্যাস এবং ওয়েবসাইট পরিচালকের তৈরি নিয়মের ওপর নির্ভর করে।
মূল সার্ভারও আলাদাভাবে সুরক্ষিত রাখতে হবে। মূল আইপি ঠিকানা পুরোনো DNS record, ইমেইল সেবা, অন্য সাবডোমেইন বা ভিন্ন কোনো পথে প্রকাশিত থাকলে আক্রমণকারী Cloudflare এড়িয়ে সরাসরি সার্ভারে পৌঁছানোর চেষ্টা করতে পারে।
১২. কম ভিজিটরের ওয়েবসাইটে Cloudflare প্রয়োজন কি?
কম ভিজিটর থাকলেই Cloudflare ব্যবহার করা উচিত নয়, এমন কোনো সাধারণ নিয়ম নেই। ছোট ওয়েবসাইটও DNS, HTTPS, caching এবং DDoS protection থেকে উপকৃত হতে পারে।
আবার ভুল কনফিগারেশনের কারণে বড় বা ছোট যেকোনো ওয়েবসাইটেই সমস্যা হতে পারে। ভিজিটরের সংখ্যা নয়, ওয়েবসাইটের প্রয়োজন, অবকাঠামো এবং সঠিক কনফিগারেশনই সিদ্ধান্তের প্রধান ভিত্তি।
১৩. Cloudflare ব্যবহারের আগে করণীয়
না বুঝে nameserver পরিবর্তন করা উচিত নয়। ভুল DNS configuration-এর কারণে ওয়েবসাইট, ইমেইল অথবা অন্য অনলাইন সেবা সাময়িকভাবে বন্ধ হয়ে যেতে পারে।
১. বর্তমান DNS record-এর পূর্ণ ব্যাকআপ রাখুন।
২. A, AAAA, CNAME, MX ও TXT record যাচাই করুন।
৩. কোন record প্রক্সি করা হবে এবং কোনটি DNS-only থাকবে, তা নির্ধারণ করুন।
৪. মূল সার্ভারে বৈধ SSL/TLS certificate নিশ্চিত করুন।
৫. সম্ভব হলে Full (strict) encryption mode ব্যবহার করুন।
৬. ইমেইলের MX, SPF, DKIM ও DMARC record পরীক্ষা করুন।
৭. ক্যাশিং ও কর্মক্ষমতা-সংক্রান্ত পরিবর্তন ধাপে ধাপে প্রয়োগ করুন।
৮. প্রতিটি পরিবর্তনের পর ডেস্কটপ, মোবাইল, লগইন, ফরম, অর্থপ্রদান ও অন্যান্য গুরুত্বপূর্ণ কার্যকারিতা পরীক্ষা করুন।
Cloudflare শুধু একটি কনটেন্ট সরবরাহ নেটওয়ার্ক নয়। এটি DNS, reverse proxy, caching, SSL/TLS, DDoS protection এবং বিভিন্ন নিরাপত্তা ও কর্মক্ষমতা-সংক্রান্ত সুবিধার সমন্বিত প্ল্যাটফর্ম।
তবে এটি কোনো জাদুকরি বোতাম নয়। একবার চালু করলেই ওয়েবসাইট সম্পূর্ণ নিরাপদ ও দ্রুত হয়ে যাবে, এমন নিশ্চয়তা নেই। ভালো ফল পেতে হলে ডোমেইন, DNS, মূল সার্ভার, SSL/TLS ও caching-এর মৌলিক বিষয় বুঝে সঠিকভাবে কনফিগার করতে হবে। নতুন ব্যবহারকারী হলে DNS record-এর ব্যাকআপ রেখে ছোট ও নিরাপদ পরিবর্তন দিয়ে শুরু করাই বুদ্ধিমানের কাজ।
১. Cloudflare. How Cloudflare DNS works. Cloudflare Fundamentals. Updated 20 April 2026. Accessed 20 October 2026.
২. Cloudflare. Traffic flow through Cloudflare. Cloudflare Fundamentals. Updated 20 April 2026. Accessed 20 October 2026.
৩. Cloudflare. Encryption modes. Cloudflare SSL/TLS Documentation. Updated 16 April 2026. Accessed 20 October 2026.
৪. Cloudflare. Enable Universal SSL certificates. Cloudflare SSL/TLS Documentation. Updated 16 April 2026. Accessed 20 October 2026.
৫. Cloudflare. Cache Rules. Cloudflare Cache Documentation. Updated 14 August 2026. Accessed 20 October 2026.
৬. Cloudflare. Cloudflare DDoS Protection. Cloudflare Developer Documentation. Updated 14 August 2026. Accessed 20 October 2026.
৭. Cloudflare. Rocket Loader. Cloudflare Speed Documentation. Updated 14 August 2026. Accessed 20 October 2026.
৮. Cloudflare. Content compression. Cloudflare Speed Documentation. Updated 17 April 2026. Accessed 20 October 2026.
৯. Cloudflare. Turn off Auto Minify via API. Cloudflare Speed Documentation. Updated 16 April 2026. Accessed 20 October 2026.
প্রাথমিক নিরাপত্তা তালিকা
শেষ কথা
তথ্যসূত্র ও রেফারেন্স
আপনার প্রতিক্রিয়া কী?
 পছন্দ
0
 অপছন্দ
0
 ভালোবাসা
0
 মজার
0
 রাগান্বিত
0
 দুঃখজনক
0
 চমৎকার
0